Um ataque cibernético elaborado contra o ecossistema descentralizado sofreu uma reviravolta cinematográfica nos últimos dias. Uma tentativa de drenar milhões em ativos digitais terminou em frustração para o autor da ofensiva após um algoritmo autônomo interceptar a rota financeira no último segundo. A ofensiva visava liquidar posições vultosas de derivados líquidos de participação na rede ETHEREUM, mas o invasor perdeu os valores para um programa automatizado de arbitragem, sofrendo uma rasteira provocada pela transparência dos livros-razão públicos e pela velocidade dos sistemas competitivos de validação.
A brecha explorada não decorreu de falhas nas linhas de código estruturais da rede descentralizada, mas de parametrizações vulneráveis em ferramentas auxiliares de gerenciamento. O alvo foi uma conta multifirmada configurada sob a infraestrutura da SAFE, ferramenta amplamente adotada para custódia de patrimônios expressivos. Conforme laudos preliminares divulgados pela empresa forense BLOCKAID, o invasor utilizou rotinas automatizadas de execução para manipular contratos de liquidez, canalizando as regras da ferramenta UNISWAP v4 para um conjunto de contratos customizados desenhados especificamente para viabilizar o dreno patrimonial planejado.
O plano consistia em converter ativos complexos sintéticos identificados como aEthrsETH de volta à sua forma original líquida em rsETH, destravando a liquidez imediata para transferência externa. No instante em que os relatórios analíticos foram emitidos, estimava-se um rombo consolidado superior a sete milhões e setecentos mil dólares em ativos desviados da carteira privada do investidor. No entanto, ao emitir a transação em direção ao bloco de validação, o cibercriminoso expôs sua própria estratégia no ambiente público de espera da rede.
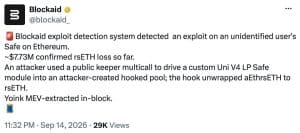
Essa exposição no canal de transmissão acionou imediatamente a resposta do operador algorítmico YOINK, um robô especializado na extração de valor máximo transacional, prática conhecida no setor pela sigla MEV. Esses programas vasculham ininterruptamente a fila de ordens operacionais, conhecida tecnicamente como mempool, identificando transações lucrativas pendentes para antecipar a confirmação de blocos. O robô pagou taxas prioritárias expressivas para furar a fila da rede, garantindo que sua ordem fosse inserida e validada milissegundos antes da finalização do dreno pelo hacker originário.
Registros públicos auditados na ferramenta de monitoramento ETHERSCAN revelaram que o operador do robô remunerou o minerador responsável com quase 19 unidades de ETH para garantir a primazia na inclusão do bloco. Com essa manobra fulminante de reordenação algorítmica, o saldo integral de tokens rsETH acabou transferido para um endereço controlado pelo criador do bot, frustrando a operação do invasor. A dinâmica expõe como o mercado de ordenação de blocos transformou a caça a lucros rápidos em uma barreira acidental contra ataques de grande porte.
Diante do volume desviado e da repercussão do evento entre os investidores, os administradores do protocolo de liquidez KELP agiram com rapidez no nível administrativo. A entidade responsável pela emissão do token derivado rsETH congelou temporariamente a conta de destino por um período de vinte e quatro horas, impedindo que o montante capturado fosse diluído em corretoras descentralizadas. A equipe técnica assegurou publicamente a total integridade de seus contratos principais, destacando que o lastro patrimonial do protocolo continuava preservado e sem contaminações operacionais diretas.
“Esta é apenas uma medida de precaução no nível da carteira. Os contratos da Kelp estão seguros, e o rsETH continua totalmente lastreado.”
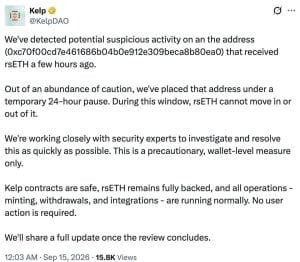
A liderança do projeto informou que mecanismos usuais de depósitos, retiradas programadas e conexões externas operavam sem restrições enquanto peritos forenses reconstruíam o itinerário das instruções maliciosas. Analistas confirmaram que o vetor do ataque residia exclusivamente nas permissões concedidas pelo usuário ao módulo customizado da SAFE, isentando as ferramentas de emissão de derivativos de falhas estruturais. O episódio ressalta a complexidade de gerenciar permissões avançadas em carteiras programáveis quando ferramentas de terceiros são integradas à arquitetura do usuário.
A interceptação desse ataque ilumina o papel ambíguo e fascinante desempenhado pelos robôs de arbitragem avançada no ecossistema cripto. Frequentemente criticados por encarecer taxas e aplicar manobras de antecipação contra negociadores comuns, esses algoritmos competem ferozmente entre si por frações de segundo. Ao agir motivado unicamente pela busca do lucro marginal imediato, o robô converteu a voracidade do mercado em um freio involuntário contra o crime, mostrando que a automação financeira pode desarmar invasores com a mesma frieza matemática com que opera suas liquidações rotineiras.