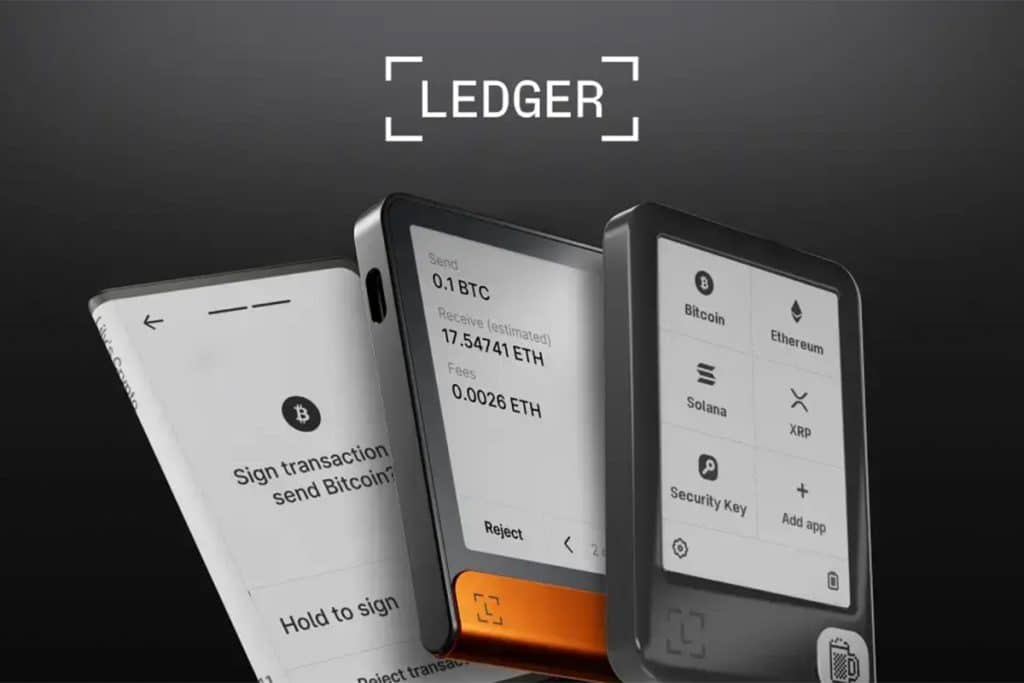
O ecossistema de custódia de criptoativos voltou a debater a integridade de dispositivos físicos após a demonstração de uma brecha técnica em ambiente laboratorial controlado. Especialistas do laboratório interno de segurança da fabricante ONEKEY conseguiram reproduzir um ataque de substituição de transações direcionado a uma versão desatualizada do aplicativo de Ethereum instalado em aparelhos da concorrente LEDGER. A validação prática comprova que falhas de comunicação em programas auxiliares podem comprometer a assinatura de ordens financeiras caso o proprietário negligencie rotinas básicas de atualização de software.
O ensaio operacional concentrou-se especificamente no pacote de código 1.22.1 da ferramenta que gerencia a comunicação com redes descentralizadas na carteira física. Conforme explicou o fundador e principal executivo da ONEKEY, Yishi Wang, a técnica permitia que agentes hostis alterassem os dados de uma transferência pendente enquanto o investidor ainda revisava as informações na tela do computador. Esse vetor viabilizaria a alteração silenciosa do destinatário, induzindo o titular a autorizar uma remessa fraudulenta acreditando estar enviando recursos para um endereço legítimo.
Para que a exploração tivesse êxito no mundo real, contudo, o atacante precisaria assumir o controle total das vias de comunicação estabelecidas entre o dispositivo de segurança e a máquina hospedeira. A fabricante francesa esclareceu que o método demanda a presença de programas maliciosos instalados no sistema operacional, extensões de navegadores adulteradas ou navegação em páginas falsificadas. Sem o comprometimento prévio do computador pessoal, o invasor não conseguiria interceptar nem manipular os pacotes de dados transmitidos pelo cabo de conexão física.
A desenvolvedora agiu com presteza para mitigar o vetor antes da divulgação pública das análises de laboratório, lançando correções no aplicativo de Ethereum e atualizando as bibliotecas de seu kit de desenvolvimento seguro. A companhia ressaltou que as salvaguardas foram distribuídas semanas antes dos testes independentes, eliminando a brecha para todos os proprietários que mantêm os programas em dia. Em pronunciamento oficial divulgado na rede social X, a LEDGER assegurou que seus clientes permanecem protegidos:
“Nenhum usuário da Ledger foi hackeado. O que é descrito aqui é uma reprodução em laboratório de uma vulnerabilidade em uma versão desatualizada do aplicativo Ethereum.”
A demonstração técnica ocorre em um período de grande vigilância para o setor de custódia física, vindo na esteira de um incidente grave registrado pela concorrente COLDCARD. Naquela ocasião, pesquisadores identificaram uma falha no código de inicialização inserida anos antes, que reduzia a aleatoriedade na criação de palavras de recuperação e expunha carteiras geradas a ataques computacionais de força bruta. Ao contrário daquele episódio estrutural, o problema verificado no aplicativo de Ethereum não possui qualquer ligação com a segurança do gerador físico de entropia nem enfraquece a chave secreta mestra guardada no chip.
A segurança dos equipamentos de guarda baseia-se na premissa de que a assinatura matemática ocorre dentro de um ambiente blindado, imune a ameaças presentes na rede mundial de computadores. No entanto, a integridade da chamada tela de conferência depende da perfeita sincronia entre os comandos executados pelo processador interno e os dados recebidos externamente. Quando essa ponte apresenta brechas em aplicativos periféricos, o princípio fundamental da validação visual fica sob risco, exigindo que o ecossistema trate a manutenção dos programas com o mesmo rigor dispensado ao sigilo das palavras de recuperação.
O caso reforça a urgência de os usuários de moedas virtuais adotarem uma postura ativa de higienização digital em seus equipamentos diários. Manter as ferramentas operacionais atualizadas diretamente pelas fontes oficiais impede que brechas sanadas continuem servindo de porta de entrada para fraudadores em computadores domésticos comprometidos. Se a tecnologia de registros distribuídos busca substituir a tutela dos bancos convencionais, a responsabilidade pessoal pela segurança técnica segue como o preço indispensável para usufruir da custódia descentralizada.
