A exploração criminosa de blockchains públicas alcançou patamares inéditos ao ser convertida em canal permanente para ataques cibernéticos globais. Grupos de espionagem patrocinados por governos intensificaram o uso de redes abertas para armazenar cargas maliciosas e diretrizes de infraestrutura invasiva. Levantamento recente conduzido pela CHAINALYSIS aponta que essas operações cresceram impressionantes quatrocentos e vinte por cento ao longo do último ano.
O estudo revela que células vinculadas a aparelhos estatais responderam por cerca de dois terços de toda a atividade recém-identificada a cada trimestre. Operadores alinhados à Coreia do Norte e ao Irã despontam como os principais arquitetos dessa estratégia, a gravação de comandos em registros imutáveis impede a derrubada de servidores maliciosos, neutralizando as tentativas tradicionais de resposta técnica por parte de autoridades policiais e equipes corporativas de resposta a incidentes.
Entre os casos analisados, a empresa de inteligência correlacionou movimentações antes anônimas ao coletivo UNC5342, célula norte-coreana monitorada pelo GOOGLE THREAT INTELLIGENCE. A operação desenhou uma rota encadeada entre ecossistemas concorrentes: registros cifrados gravados em blocos da TRON e da APTOS redirecionavam aparelhos infectados para uma mesma instrução consolidada na BNB SMART CHAIN.
Nessa etapa de ancoragem, a transação na rede BNB SMART CHAIN continha endereços criptografados de comando, permitindo que máquinas corrompidas estabelecessem contato com servidores externos fora da cadeia de blocos para executar extração de documentos, roubo sistemático de credenciais confidenciais e espionagem industrial contínua em ambientes corporativos sensíveis.
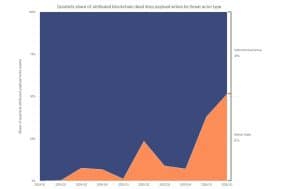
A tática de usar livros-razão distribuídos como caixas-pretas inabaláveis para hospedar comandos, técnica denominada no jargão de dead drop, replica experimentos anteriores de sabotagem digital. No ano passado, agentes norte-coreanos disseminaram o mecanismo conhecido como EtherHiding, injetando scripts de drenagem financeira diretamente no corpo funcional de contratos inteligentes para contornar bloqueios convencionais de antivírus.
Paralelamente, as escritas suspeitas no ecossistema descentralizado dispararam quatrocentos e quarenta por cento desde o último ano, coincidindo com a liberação de modelos avançados de automação originários de centros de pesquisa asiáticos. A evolução de modelos abertos de inteligência artificial acelerou a geração de código ofensivo, embora pesquisadores ressaltem que a relação temporal entre o lançamento das ferramentas e a explosão de contratos invasivos ainda demanda perícia técnica adicional.
A investigação documentou ainda campanhas atribuídas ao Ministério da Inteligência do Irã, cujos operadores inseriram parâmetros de controle operacional na rede do Bitcoin. A identificação das células baseou-se na análise comparativa de assinaturas de programas hostis, rotinas de descriptografia e sincronia temporal de servidores já catalogados em investigações anteriores de espionagem cibernética governamental.
Para viabilizar a comunicação resiliente sem despertar suspeitas imediatas, carteiras dos invasores encaminharam quantias residuais para um endereço de Bitcoin historicamente conectado a Satoshi Nakamoto. Sem qualquer conluio com o destinatário lendário, o endereço público histórico funcionou como mural aberto permanente para atualizar instruções invasivas, viabilizando a alteração remota de servidores mediante simples envio de novas frações monetárias.
Uma vez resgatadas as instruções operacionais gravadas nos blocos públicos, a cadeia de intrusão migrava integralmente para canais externos. Nessas rotas paralelas, grupos organizados consumavam o controle remoto de terminais corporativos e o desvio maciço de segredos industriais. O relatório evidencia que a resiliência matemática das redes abertas passou a ser cooptada pela espionagem de Estado como uma arma duradoura contra a infraestrutura de segurança do Ocidente.