A busca histórica por confidencialidade matemática no livro-razão público mais antigo do setor, o Bitcoin, acaba de ganhar um novo capítulo técnico com potencial para remodelar transações descentralizadas. Pesquisadores da empresa de criptografia aplicada ALLOC INIT apresentaram uma arquitetura inovadora voltada a viabilizar transferências privadas de Bitcoin sem exigir qualquer alteração no consenso operacional. O mecanismo, batizado de Shielded Bitcoin, recorre a provas de conhecimento zero e dados cifrados para blindar emissores, destinatários e quantias movimentadas, afastando a necessidade de um soft fork.
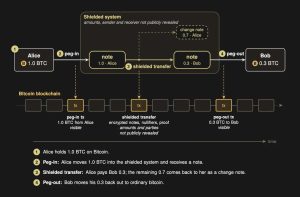
O estudo formal, elaborado por Clara Shikhelman, Mikhail Komarov e Aleksei Moskvin, estrutura um metaprotocolo que utiliza a camada primária do Bitcoin unicamente como registro neutro de publicação e ordenação sequencial. Em vez de demandar que nós validadores e mineradores processem circuitos computacionais complexos, a verificação das provas criptográficas e o controle de gastos duplos ficam delegados a programas externos independentes chamados indexadores. Essa separação técnica permite injetar recursos avançados de sigilo financeiro diretamente no histórico público, mantendo intactas as regras de validação estabelecidas no protocolo fundador.
A inspiração conceitual do projeto remonta diretamente aos pilares criptográficos desenvolvidos na rede Zcash. A engenharia descrita utiliza notas cifradas fora do alcance visual de terceiros e marcadores públicos chamados nullifiers, cuja função matemática impede que um mesmo saldo seja reutilizado no ecossistema. Contudo, a ausência de uma cadeia própria de blocos e a eliminação de moedas nativas adicionais diferenciam a proposta de redes dedicadas, transformando o protocolo original em uma esteira imutável para envelopes cifrados.
Apesar da elegância matemática demonstrada pelos pesquisadores, a viabilidade prática da iniciativa enfrenta questionamentos rigorosos da comunidade técnica de desenvolvimento. Críticos como o desenvolvedor Vadim Zavodil apontam que a eficiência de protocolos focados em confidencialidade depende fundamentalmente da densidade de transações simultâneas de usuários reais. Para o especialista, novos arranjos de sobreposição demoram anos para acumular liquidez e volume suficientes para dispersar rastros analíticos de grandes exploradores de dados de rede.
“A privacidade é uma função da multidão. A Zcash tem um pool protegido real, construído ao longo de anos.”
Em notas técnicas complementares, os autores da ALLOC INIT reconhecem que grandes depósitos isolados não garantem anonimato instantâneo para quem movimenta valores. Caso poucos operadores dominem a criação de notas ou utilizem carteiras com padrões previsíveis de tráfego de dados, firmas de inteligência forense ainda conseguirão reconstruir relacionamentos financeiros. Dessa forma, a formação de conjuntos densos de liquidez protegida surge como obstáculo elementar para que novas ferramentas consigam entregar a blindagem prometida em seus manuais teóricos.
Outro ponto de atrito envolve a sobrevivência da infraestrutura perante a evolução dos processadores subatômicos. Pierre-Luc Dallaire-Demers, fundador do laboratório PAULI GROUP, destacou que a estrutura matemática desenhada carece de resistência contra computadores quânticos. Especialistas em segurança avaliam que, a menos que o protocolo adote esquemas pós-quânticos mais robustos, chaves criptográficas antigas poderão sofrer engenharia reversa quando máquinas com múltiplos qubits atingirem maturidade comercial.
Por outro lado, pioneiros dos circuitos de conhecimento zero demonstraram entusiasmo com o retorno das pesquisas às origens conceituais do ecossistema. Eli Ben-Sasson, coautor do projeto ZEROCASH e principal executivo da STARKWARE, lembrou que os estudos iniciais pretendiam equipar o Bitcoin com mecanismos de blindagem matemática. Para o executivo, a união de escalabilidade e sigilo transacional representa o ápice da maturidade dos livros-razão descentralizados, mesmo que a absorção plena demande maturação tecnológica.
A proposta do Shielded Bitcoin reflete o esforço constante para expandir as fronteiras do Bitcoin sem violar a rigidez de seu consenso descentralizado. Ao delegar cálculos avançados para camadas analíticas externas e preservar o papel soberano da rede na ordenação de dados, a iniciativa demonstra que a inovação em privacidade não depende exclusivamente de rupturas legislativas ou políticas. Se a indústria superar desafios de densidade e custos de computação, o emprego de provas matemáticas em redes públicas consolidará novos patamares de liberdade para transferências financeiras internacionais.