O bloco europeu (UE) estabeleceu um divisor de águas regulatório para desenvolvedores e companhias tecnológicas que operam com custódia patrimonial digital. Fabricantes de soluções físicas e digitais de armazenamento de criptoativos agora estão formalmente sujeitos a exigências estritas de reporte emergencial contra ameaças virtuais.
A determinação resulta da entrada em vigor da Lei de Resiliência Cibernética, legislação desenhada para criar parâmetros uniformes de proteção dentro do mercado comum. Diante desse cenário de fiscalização rigorosa, o cronograma oficial obriga a emissão de alerta em vinte e quatro horas logo após a constatação de brechas graves ou falhas ativamente exploradas por criminosos informáticos, eliminando margens para lentidão institucional no trato com vulnerabilidades.
A nova engrenagem administrativa busca conter a proliferação de incidentes e preservar o capital financeiro depositado em ecossistemas descentralizados. Após o envio do alerta primário tempestivo, as corporações precisam encaminhar uma avaliação detalhada em até setenta e duas horas aos órgãos competentes.
A fase de contenção documental termina com a entrega de um laudo conclusivo dentro de quatorze dias após a disponibilização do pacote corretivo, ou em trinta dias caso ocorra um sinistro sistêmico. Segundo as autoridades comunitárias, o pacote normativo tem como meta proteger consumidores e empresas contra invasões, aplicando-se de modo irrestrito a todos os bens de consumo dotados de componentes lógicos comercializados dentro do bloco continental.
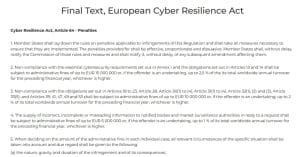
As sanções pecuniárias para quem negligenciar os protocolos preventivos possuem efeito intimidador no planejamento financeiro das companhias. As penalidades previstas atingem até quinze milhões de euros ou o percentual de dois vírgula cinco por cento do faturamento global anual das entidades infratoras, prevalecendo sempre o maior montante apurado.
Casos de omissão culposa, remessa de relatórios fraudulentos ou declarações deliberadamente enganosas também acarretam multas pesadas de até cinco milhões de euros. As punições financeiras buscam erradicar a omissão corporativa perante falhas graves, obrigando os desenvolvedores de componentes criptográficos a investir quantias vultosas em auditoria de código e equipes dedicadas à resposta rápida contra intrusões maliciosas.
A aceleração do marco regulatório coincide com uma sucessão de fragilidades descobertas em canais auxiliares de custódia nos últimos tempos. A fabricante de cofres físicos TREZOR comunicou recentemente a exposição cadastral de dezenas de milhares de clientes em virtude de uma invasão nos sistemas do parceiro logístico SHIPMONK, superando em muito a estimativa inicial do estrago.
Paralelamente, alertas conjuntos disparados pela TREZOR e pela concorrente BITBOX apontaram esquemas ardilosos de envio fraudulento de mensagens eletrônicas, técnica internacionalmente denominada phishing. Nesses casos críticos, vazamentos em terceiros parceiros aumentam consideravelmente a vulnerabilidade dos usuários, tornando a agilidade de comunicação uma barreira essencial contra campanhas destrutivas de engenharia social.
Fragilidades técnicas no nível de código também evidenciaram os riscos associados à integração de aplicativos e aparelhos dedicados de blindagem patrimonial. A rede ZILLIQA alertou meses atrás sobre uma falha crítica detectada no aplicativo voltado aos aparelhos da LEDGER.
A deficiência técnica abria brechas para que invasores externos recuperassem as chaves privadas pertencentes a investidores por meio da correlação de registros operacionais públicos na rede, conceito técnico conhecido na indústria como análise on-chain. A exposição direta de chaves privadas anula a premissa de inviolabilidade que sustenta a confiança em carteiras físicas, evidenciando que até códigos consagrados sofrem com defeitos imprevisíveis de implementação durante ciclos contínuos de atualização funcional.
A postura incisiva de Bruxelas reflete a necessidade premente de profissionalizar um segmento outrora conduzido sem supervisão governamental detalhada. Projetos abertos e fabricantes tradicionais terão de rever suas rotinas para conciliar o sigilo de investigações forenses com prazos burocráticos implacáveis.
Embora setores da indústria temam que a obrigação de reportar falhas em ritmo acelerado aumente os custos corporativos, o padrão emergente impede que vulnerabilidades sejam camufladas para poupar a imagem pública de marcas respeitadas. Com a aplicação prática das diretrizes comunitárias, a indústria de criptomoedas entra definitivamente na era da conformidade regulatória plena, onde a segurança física dos usuários passa a ser fiscalizada com o mesmo rigor dos serviços bancários convencionais.
